
Falam os especialistas em cibersegurança: "Por trás dos ataques a supermercados há um governo"
Gonzalo Álvarez, diretor da Funditec Research, e Rafe Pilling, diretor sênior de Pesquisa de Ameaças na Sophos, concordam que atacar é hoje mais fácil do que nunca

Ouve o artigo agora…
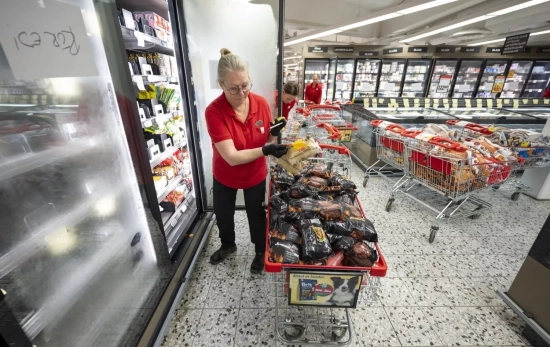
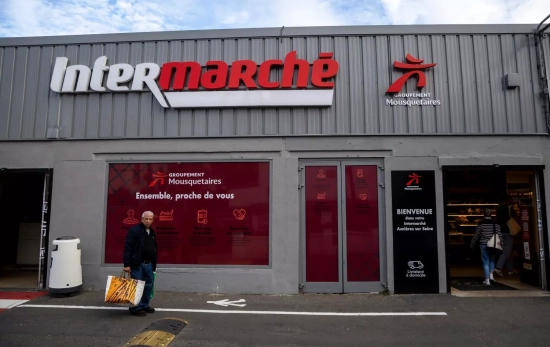
Abrir a persiana pela manhã e encontrar as câmaras frigoríficas a 50 graus. Foi o que viveram centenas de comerciantes franceses após a noite de 11 para 12 de outubro, quando alguém, à distância, ordenou aos controladores de refrigeração de cerca de 700 estabelecimentos que iniciassem um ciclo de descongelação e não voltassem a arrefecer. Entre as marcas afetadas estavam Intermarché, Netto, Leclerc, Monoprix e Carrefour.
Os danos, segundo o presidente do grupo Les Mousquetaires, rondavam as várias dezenas de milhões de euros. Três semanas depois, entre 1 e 2 de novembro, a cena repetiu-se noutros países europeus e atingiu três centros do Serviço Francês de Sangue. Nesses mesmos dias, dezenas de aviões foram desviados, revistados ou escoltados por caças devido a avisos de bomba que se revelaram falsos.
Onda de ciberataques ou coincidência
Estamos perante uma nova onda de ciberataques ou uma coincidência de calendário? Para analisar este fenómeno, a Consumidor Global consultou Gonzalo Álvarez Marañón, diretor da Funditec Research, e Rafe Pilling, diretor sénior de Investigação de Ameaças na Sophos.
“Todos estes ataques têm algo em comum: ações relativamente simples podem provocar consequências muito concretas no mundo real, como a deterioração de alimentos, a colocação em perigo de suprimentos médicos ou a interrupção do tráfego aéreo”, explica Pilling. No entanto, ambos os especialistas em cibersegurança asseguram que “nem todos estes incidentes estão relacionados entre si”.
Como o ataque a supermercados pôde ocorrer: “Não foi muito sofisticado”
Para compreender como é possível alterar a temperatura de um supermercado a centenas de quilómetros de distância, não é preciso imaginar algoritmos sofisticados nem infraestruturas de ficção científica. A porta de entrada foi, na realidade, a negligência nos hábitos de segurança.
“Esses ataques não foram muito sofisticados. Na internet, existem plataformas de acesso público que permitem localizar dispositivos conectados à rede de todos os tipos, desde câmeras de vigilância até geladeiras”, informa Álvarez. “Muitos desses aparelhos funcionam com sistemas de controle da marca Danfoss, projetados há anos sem que estivesse previsto que se conectassem à internet. Depois, pela comodidade dos técnicos de manutenção, foram criadas interfaces web de acesso remoto para não ter que se deslocar fisicamente a cada estabelecimento”, indica.
Não haviam mudado a senha em décadas
“Nos manuais de uso, verifica-se que a senha de acesso é fixa e ninguém se preocupou em mudá-la em décadas. As vulnerabilidades da página web também não foram atualizadas. Qualquer pessoa que acesse essas ferramentas para listar dispositivos baixa o manual, testa a chave padrão e entra na geladeira”, continua o diretor da Funditec Research. Uma vez dentro, os atacantes enviaram uma ordem programada de degelo e, no dia seguinte, os comerciantes encontraram a mercadoria completamente arruinada.
Por sua vez, o diretor de Pesquisa de Ameaças da Sophos fornece dados concretos sobre a magnitude dessa vulnerabilidade após a análise técnica posterior. “Nossos pesquisadores encontraram cerca de 2.700 sistemas Danfoss StoreView expostos à internet em todo o mundo, cerca de 1.500 deles apenas na França. A exposição não implica necessariamente que o sistema tenha sido comprometido, mas oferece aos atacantes inúmeras oportunidades”, destaca.

Quem está por trás desses ataques e o que busca
“Não encontramos indícios de que exista uma motivação econômica. Não houve nenhum pedido de resgate nem ocorreu nenhum roubo de dados”, assinala Pilling. Em sua opinião, tudo indica que o propósito é provocar interrupções e transmitir uma mensagem. Álvarez também descarta que o episódio das geladeiras se encaixe no padrão habitual do cibercrime. “Aqui o único que se busca é destruir alimentos, semear caos, semear um pouco o pânico”, sustenta. Por isso, considera mais apropriado falar de cibersabotagem.
Quem pode ter interesse em provocar algo assim? Os dois especialistas apontam para atores vinculados a Estados. Para Álvarez, “não é arriscado afirmar que por trás desses ataques há um governo ou grupos apoiados por governos”.
Por sua vez, Pilling apoia-se na atribuição das autoridades francesas, que aponta as unidades Shahid Shoostari e Shahid Kaveh do Centro Eletrônico e Cibernético do Corpo da Guarda Revolucionária Islâmica do Irã (IRGC), a mesma organização que está por trás da CyberAv3ngers, uma identidade que já havia visado sistemas industriais do setor de água. O diretor de pesquisa de ameaças considera que as operações contra os supermercados se encaixam nas capacidades que o Irã demonstrou nesta área.
Até o momento, o Irã não respondeu oficialmente.
O risco de atacar sem conhecer as consequências
Além disso, o especialista em pesquisa de ameaças adverte sobre o perigo colateral de atacar sistemas industriais às cegas, como ocorreu no banco de sangue afetado. Pilling acredita que responde à mesma campanha, embora “não se possa descartar que outros atores estejam imitando esses ataques”, e adverte que “os atacantes podem interferir nesses equipamentos sem compreender as consequências de suas ações ou sem se importar com quais possam ser”.
Em relação ao caos gerado no setor aéreo por chamadas e hiperlinks com alertas de bomba, ambos os analistas concordam em desvinculá-lo tecnicamente dos ciberataques. “As ameaças de bomba contra companhias aéreas são um problema distinto, não implicam nenhum tipo de ataque informático”, esclarece Pilling. “No entanto, uma simples mensagem cujo envio mal custa nada pode desencadear registros, desvios de voos e atrasos. Aqueles que estão por trás sabem que lançá-las tem um custo mínimo, enquanto responder a elas supõe um gasto considerável e alterações graves.”
“Haverá mais grandes ciberataques até que ocorra uma catástrofe”
A percepção geral é que os ciberataques são cada vez mais frequentes. “Sim, essa sensação está correta. Enfrentamos uns próximos meses em que, um dia sim e outro também, haverá manchetes sobre grandes ciberataques, haté que se produza uma verdadeira catástrofe”, adverte Álvarez. E o que suporia uma verdadeira catástrofe? “Que morram pessoas como consequência de um ataque contra uma infraestrutura crítica”.
Seu raciocínio é que o ataque aos supermercados teve eco porque, pela primeira vez para o grande público, une o mundo digital com o físico. “Até agora, um ciberataque significava para a população um cartão roubado ou uma base de dados vazada, algo que de certa forma nos é um pouco indiferente. Se esses ataques se estenderem a infraestruturas de eletricidade, estações de tratamento de água ou controle de tráfego, as consequências deixam de ser meros dados roubados em uma tela”, comenta.
Agora é mais fácil cometer ciberataques
A cibersegurança funciona, em boa medida, como uma corrida constante entre quem encontra vulnerabilidades e quem deve corrigi-las. O software nunca está completamente livre de falhas e, embora as organizações realizem auditorias periódicas, cada nova ferramenta pode descobrir problemas que antes haviam passado despercebidos.
O diretor da Funditec Research adverte sobre o desequilíbrio entre a capacidade ofensiva e os tempos de reação humanos. “A inteligência artificial baixou drasticamente a barreira de entrada para cometer ciberataques. Não significa que qualquer um possa fazê-lo, mas se um grupo capacitado utiliza essas ferramentas, multiplica exponencialmente sua capacidade de ataque. É mais fácil do que antes. A taxa de descoberta de vulnerabilidades está acelerando”, aponta.
Uma mensagem: não se preocupe com o que você não pode controlar
A sucessão de incidentes voltou a colocar a cibersegurança no centro da conversa pública. No entanto, os especialistas concordam que a resposta não deve ser o medo indiscriminado, mas uma maior exigência às organizações e uma melhor proteção dos sistemas.
“Os cidadãos devem estar informados, mas não alarmados”, sublinha Pilling da Sophos. “O maior risco está nas dependências compartilhadas de fornecedores, o que justifica prestar atenção às cadeias de suprimentos, mas não significa que exista uma ameaça iminente de interrupção coordenada dos serviços essenciais. O fundamental nas empresas é aplicar as medidas básicas: reduzir a exposição em rede, mudar senhas predefinidas, instalar sensores de temperatura independentes e contar com planos de continuidade de negócio”, sustenta.
Álvarez lança uma mensagem: “Só devemos nos preocupar com as coisas que estão sob nosso controle, que são sobre as quais podemos agir”. “A central elétrica não depende de você; o hospital do seu bairro também não. Já tem gente se preocupando”. O que sim depende de cada um, garante, pode ser feito “agora mesmo e com custo zero”.
A ameaça mais próxima ao bolso não são as geladeiras, mas o phishing, que graças à IA se tornou personalizado: mensagens que sabem onde você trabalha, onde você mora ou se você está viajando, e até mesmo chamadas com a voz clonada de um filho para pedir dinheiro à sua mãe. E o Black Friday se aproxima, com sua colheita de mensagens de falsas empresas de entrega e de lojas efêmeras com ofertas impossíveis. “Ninguém vai te vender um iPhone de último modelo por 100 euros. Se te oferecerem, é mentira”, adverte.
Adicione Consumidor Global como fonte preferida do Google de forma gratuita
Mantenha-se informado com as últimas notícias da atualidade.