
Hablan los expertos en ciberseguridad: “Detrás de los ataques a supermercados hay un gobierno”
Gonzalo Álvarez, director de Funditec Research, y Rafe Pilling, director sénior de Investigación de Amenazas en Sophos, coinciden en que atacar es hoy más fácil que nunca

Escucha el artículo ahora…
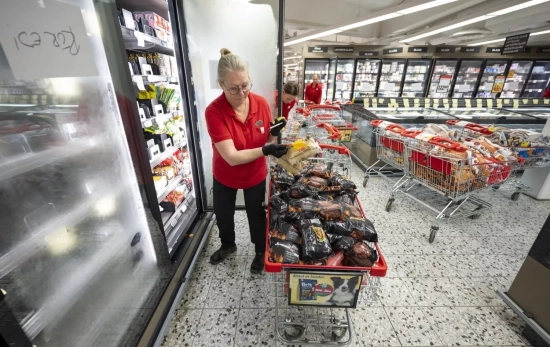
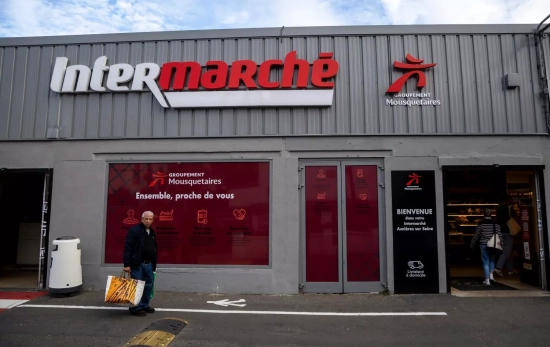
Abrir la persiana por la mañana y encontrar las cámaras frigoríficas a 50 grados. Es lo que vivieron cientos de comerciantes franceses tras la noche del 11 al 12 de octubre, cuando alguien, desde la distancia, ordenó a los controladores de refrigeración de unos 700 establecimientos que iniciaran un ciclo de desescarche y no volvieran a enfriar. Entre las enseñas afectadas figuraban Intermarché, Netto, Leclerc, Monoprix y Carrefour.
Los daños, según el presidente del grupo Les Mousquetaires, rondaban las varias decenas de millones de euros. Tres semanas después, entre el 1 y el 2 de noviembre, la escena se repitió en otros países europeos y rozó a tres centros del Servicio Francés de la Sangre. En esos mismos días, decenas de aviones fueron desviados, registrados o escoltados por cazas a causa de avisos de bomba que resultaron falsos.
Oleada de ciberataques o coincidencia
¿Estamos ante una nueva oleada de ciberataques o ante una coincidencia de calendario? Para analizar este fenómeno, Consumidor Global ha consultado a Gonzalo Álvarez Marañón, director de Funditec Research, y a Rafe Pilling, director sénior de Investigación de Amenazas en Sophos.
“Todos estos ataques tienen algo en común: acciones relativamente sencillas pueden provocar consecuencias muy concretas en el mundo real, como el deterioro de alimentos, la puesta en peligro de suministros médicos o la interrupción del tráfico aéreo”, explica Pilling. No obstante, ambos expertos en ciberseguridad aseguran que “no todos estos incidentes están relacionados entre sí”.
Cómo pudo ocurrir el ataque a supermercados: “No fue muy sofisticado”
Para comprender cómo es posible alterar la temperatura de un supermercado a cientos de kilómetros de distancia, no hace falta imaginar algoritmos sofisticados ni infraestructuras de ciencia ficción. La puerta de entrada ha sido, en realidad, la negligencia en los hábitos de seguridad.
“Estos ataques no fueron muy sofisticados. En internet existen plataformas de acceso público que permiten localizar dispositivos conectados a la red de todo tipo, desde cámaras de vigilancia hasta neveras”, informa Álvarez. “Muchos de estos aparatos funcionan con sistemas de control de la marca Danfoss, diseñados hace años sin que estuviera previsto que se conectaran a internet. Después, por la comodidad de los técnicos de mantenimiento, se crearon interfaces web de acceso remoto para no tener que desplazarse físicamente a cada establecimiento”, indica.
No habían cambiado la contraseña en décadas
“En los manuales de uso se comprueba que la contraseña de acceso es fija y nadie se molestó en cambiarla en décadas. Tampoco se actualizaron las vulnerabilidades de la página web. Cualquier persona que acceda a estas herramientas para listar dispositivos descarga el manual, prueba la clave por defecto y entra en la nevera”, continúa el director de Funditec Research. Una vez dentro, los atacantes enviaron una orden programada de desescarcha y, al día siguiente, los comerciantes hallaron la mercancía completamente arruinada.
Por su parte, el director de Investigación de Amenazas en Sophos aporta datos concretos sobre la magnitud de esta vulnerabilidad tras el análisis técnico posterior. “Nuestros investigadores encontraron alrededor de 2.700 sistemas Danfoss StoreView expuestos a internet en todo el mundo, unos 1.500 de ellos solo en Francia. La exposición no implica necesariamente que el sistema haya sido comprometido, pero ofrece a los atacantes numerosas oportunidades”, destaca.

Quién está detrás de estos ataques y qué busca
“No hemos encontrado indicios de que exista una motivación económica. No ha habido ninguna petición de rescate ni se ha producido ningún robo de datos”, señala Pilling. A su juicio, todo apunta a que el propósito es provocar interrupciones y transmitir un mensaje. Álvarez también descarta que el episodio de las neveras encaje en el patrón habitual del cibercrimen. “Aquí lo único que se busca es destruir alimentos, sembrar caos, sembrar un poco el pánico”, sostiene. Por eso considera más apropiado hablar de cibersabotaje.
¿Quién puede tener interés en provocar algo así? Los dos especialistas apuntan a actores vinculados a Estados. Para Álvarez, “no es arriesgado afirmar que detrás de estos ataques hay un gobierno o grupos respaldados por gobiernos”.
A su vez, Pilling se apoya en la atribución de las autoridades francesas, que señala a las unidades Shahid Shoostari y Shahid Kaveh del Centro Electrónico y Cibernético del Cuerpo de la Guardia Revolucionaria Islámica de Irán (IRGC), la misma organización que está detrás de CyberAv3ngers, una identidad que ya había apuntado a sistemas industriales del sector del agua. El director de investigación de amenazas considera que las operaciones contra los supermercados encajan con las capacidades que Irán ha demostrado en este ámbito.
Por el momento, Irán no ha respondido oficialmente.
El riesgo de atacar sin conocer las consecuencias
Asimismo, el experto en investigación de amenazas advierte sobre el peligro colateral de atacar sistemas industriales a ciegas, como ocurrió en el banco de sangre afectado. Pilling cree que responde a la misma campaña, aunque “no se puede descartar que otros actores estén imitando estos ataques”, y advierte que “los atacantes pueden interferir en estos equipos sin comprender las consecuencias de sus acciones o sin importarles cuáles puedan ser”.
Respecto al caos generado en el sector aéreo por llamadas e hipervínculos con alertas de bomba, ambos analistas coinciden en desvincularlo técnicamente de los ciberataques. “Las amenazas de bomba contra aerolíneas son un problema distinto, no implican ningún tipo de ataque informático”, aclara Pilling. “Sin embargo, un simple mensaje cuyo envío apenas cuesta nada puede desencadenar registros, desvíos de vuelos y retrasos. Quienes están detrás saben que lanzarlas tiene un coste mínimo, mientras que responder a ellas supone un gasto considerable y alteraciones graves”.
“Habrá más grandes ciberataques hasta que ocurra una catástrofe”
La percepción general es que los ciberataques son cada vez más frecuentes. “Sí, esa sensación es correcta. Nos enfrentamos a unos próximos meses en los que, un día sí y otro también, habrá titulares sobre grandes ciberataques, hasta que se produzca una verdadera catástrofe”, advierte Álvarez. ¿Y qué supondría una verdadera catástrofe? “Que mueran personas como consecuencia de un ataque contra una infraestructura crítica”.
Su razonamiento es que el ataque de los supermercados ha tenido eco porque, por primera vez para el gran público, une el mundo digital con el físico. “Hasta ahora, un ciberataque suponía para la población una tarjeta robada o una base de datos filtrada, algo que en cierto modo nos da un poco igual. Si estos ataques se extienden a infraestructuras de electricidad, depuradoras de agua o control de tráfico, las consecuencias dejan de ser meros datos robados en una pantalla”, comenta.
Ahora es más fácil cometer ciberataques
La ciberseguridad funciona, en buena medida, como una carrera constante entre quienes encuentran vulnerabilidades y quienes deben corregirlas. El software nunca está completamente libre de fallos y, aunque las organizaciones realizan auditorías periódicas, cada nueva herramienta puede descubrir problemas que antes habían pasado inadvertidos.
El director de Funditec Research advierte sobre el desequilibrio entre la capacidad ofensiva y los tiempos de reacción humanos. “La inteligencia artificial ha bajado drásticamente la barrera de entrada para cometer ciberataques. No significa que cualquiera pueda hacerlo, pero si un grupo capacitado utiliza estas herramientas, multiplica exponencialmente su capacidad de ataque. Es más fácil que antes. Se está acelerando la tasa de descubrimiento de vulnerabilidades”, apunta.
Un mensaje: no te preocupes de lo que no puedas controlar
La sucesión de incidentes ha vuelto a colocar la ciberseguridad en el centro de la conversación pública. Sin embargo, los expertos coinciden en que la respuesta no debe ser el miedo indiscriminado, sino una mayor exigencia a las organizaciones y una mejor protección de los sistemas.
“Los ciudadanos deben estar informados, pero no alarmados”, subraya Pilling desde Sophos. “El mayor riesgo está en las dependencias compartidas de proveedores, lo que justifica prestar atención a las cadenas de suministro, pero no significa que exista una amenaza inminente de interrupción coordinada de los servicios esenciales. Lo fundamental en las empresas es aplicar las medidas básicas: reducir la exposición en red, cambiar contraseñas predeterminadas, instalar sensores de temperatura independientes y contar con planes de continuidad de negocio”, sostiene.
Álvarez lanza un mensaje: “Solo deberían preocuparnos las cosas que están bajo nuestro control, que son sobre las que podemos actuar”. “La central eléctrica no depende de ti; el hospital de tu barrio tampoco. Ya hay gente que se está preocupando”. Lo que sí depende de cada uno, asegura, se puede hacer “ya mismo y con coste cero”.
La amenaza más próxima al bolsillo no son las neveras, sino el phishing, que gracias a la IA se ha vuelto personalizado: mensajes que saben dónde trabajas, dónde vives o si estás de viaje, e incluso llamadas con la voz clonada de un hijo para pedir dinero a su madre. Y se acerca el Black Friday, con su cosecha de mensajes de falsas empresas de paquetería y de tiendas efímeras con ofertas imposibles. “Nadie te va a vender un iPhone de último modelo por 100 euros. Si te lo ofrecen, es mentira”, advierte.
Añadir Consumidor Global como fuente preferida de Google de forma gratuita
Mantente informado con las últimas noticias de actualidad.